SEC4YOUTermin vereinbaren

Penetrationstests aus Österreich

Wir finden
Schwachstellen, bevor andere es tun!

Cybersecurity für Unternehmen mit eigener IT und hohen Sicherheitsanforderungen. SEC4YOU prüft Ihre IT auf Schwachstellen. Sie erhalten priorisierte Risiken und konkrete Handlungsempfehlungen.

Die kostenlose Erstanalyse umfasst Ihre extern erreichbaren Angriffsziele.

Sprechen Sie direkt
mit unseren Pentester:innen.Porträts KI-bearbeitet
ISO 27001:2022No. 00761/0
IHR ERGEBNISSie wissen, wo Sie ansetzen.
  • Priorisierte Risiken
  • Klare Maßnahmen
Schematische Darstellung
WIR LEBEN SICHERHEIT.

Erfahrung, auf die
Sie bauen können.

20+Jahre Erfahrung
300+Zufriedene Kund:innen
500+Erfolgreiche Projekte
ISO 27001:2022No. 00761/0

Für IT-Verantwortliche & Geschäftsführung

Starke IT braucht
starke Cybersicherheit.

Wir unterstützen etablierte Unternehmen und öffentliche Einrichtungen in Österreich und DACH, deren eigene IT zusätzliche Security-Expertise benötigt.

01

Ein Kunde verlangt einen Sicherheitsnachweis.

Der nächste Audit-Termin steht bereits fest.

Sie erhalten nachvollziehbar dokumentierte Schwachstellen und Maßnahmen.
02

Ihre IT ist im Tagesgeschäft gebunden.

Für spezialisierte Sicherheitstests fehlt das Know-how.

Erfahrene Pentester:innen ergänzen die Expertise Ihrer eigenen IT.
03

Sie müssen das Security-Budget begründen.

Welche Risiken verdienen wirklich Priorität?

Konkrete Findings helfen Ihnen, fundierte Entscheidungen zu treffen.
Sie kennen Ihre Risiken und wissen, was zuerst kommt.Die passende Prüfung finden
Risiken entlang der Angriffskette

Ein Cyberangriff kann mit einer einzigen E-Mail beginnen.

Aus einem kompromittierten Arbeitsplatz kann ein unternehmensweiter Sicherheitsvorfall entstehen. Deshalb betrachten wir Menschen, Identitäten und Systeme gemeinsam.

  1. E-Mail
  2. Arbeitsplatz
  3. Identitäten
  4. Systeme & Daten
Unser empfohlener Ansatz

Fünf Prüfungen bilden einen Kreislauf.

Starten Sie bei der Leistung, die zu Ihrer Ausgangslage passt.

Alle Leistungen
01 / Beim Menschen beginnen

E-Mail Phishing Test

Realistische Phishing-Mails machen Schulungsbedarf sichtbar. So können Sie Ihr Team gezielt darauf vorbereiten, verdächtige Nachrichten zu erkennen.

  • Abgestimmte Story
  • Kontrollierte Simulation
  • Auswertung
02 / Interne Angriffswege prüfen

Active Directory Security Audit

Nach dem Arbeitsplatz stehen Identitäten und Rechte im Fokus. Wir prüfen Ihr AD und liefern Empfehlungen zur Härtung von Servern und Clients.

  • Benutzerkonten
  • Berechtigungen
  • Vertrauensstellungen
03 / Cloud-Risiken erkennen

Microsoft 365 Security Assessment

Identitäten reichen bis in die Cloud. Wir prüfen Ihre M365-Konfiguration schreibgeschützt und priorisieren Empfehlungen, ohne Einstellungen zu ändern.

  • Cloud-Konfiguration
  • Identitäten
  • Empfehlungen
04 / Externe Einstiegspunkte prüfen

Pentest der externen Infrastruktur

Auch öffentlich erreichbare Systeme bieten Angriffswege. Wir prüfen die vereinbarten IP-Bereiche und Dienste und validieren gefundene Schwachstellen.

  • Externe Dienste
  • OSINT
  • Manuelle Prüfung
05 / Anwendungen untersuchen

Pentest einer externen Web-Applikation

Web-Anwendungen sind ein weiterer Zugang zu Ihren Daten. Wir untersuchen die vereinbarte Anwendung auf Schwachstellen und dokumentieren die Ergebnisse.

  • OWASP
  • Anwendungen
  • Prüfbericht

Nach den Maßnahmen beginnt die nächste Prüfung.

Die Empfehlungen geben Ihrer IT die nächsten Schritte. Ein erneuter Phishing-Test zeigt, wo weiterer Schulungsbedarf besteht. So beginnt der Kreislauf von vorne.

Sicherheit passend zu Ihrer Branche

Was für Sie zählt,
steht im Mittelpunkt.

Ob Kundenaudit, sensible Daten oder betriebliche Risiken: Ihre Ausgangslage bestimmt den Prüfungsumfang.

Automotive

Sie müssen Kundenanforderungen erfüllen und Ihre Entwicklungsdaten schützen.

TISAX-Beratung

Industrie & Produktion

Sie möchten Ihr Know-how schützen und Risiken für den Betrieb erkennen.

Infrastruktur-Pentest

Öffentlicher Sektor & Infrastruktur

Sie tragen Verantwortung für sensible Daten und wichtige Systeme.

IT-Sicherheitsprüfung

Finanzen & Versicherungen

Sie möchten Sicherheitsanforderungen erfüllen und das Vertrauen Ihrer Kund:innen erhalten.

IT-Audits

Gesundheitswesen

Sie möchten Patientendaten schützen und Schwachstellen in Ihrer IT aufdecken.

Infrastruktur-Pentest

Technologie & Gaming

Sie möchten Ihre Web-Anwendungen prüfen lassen und sensible Daten schützen.

Web-Applikations-Pentest

Ihre Branche ist nicht dabei? Besprechen wir Ihre Anforderungen.

Ihr Ergebnis

Ihr Bericht zeigt Ihnen
die nächsten Schritte.

Sie erfahren, welche Schwachstellen kritisch sind und welche Maßnahmen Priorität haben.

01

Für Ihr Management

Sie erhalten verständliche Empfehlungen, auf deren Grundlage Sie fundierte Entscheidungen treffen können.

02

Für Ihre IT

Ihre IT erhält die technischen Details zu den Schwachstellen und ihren potenziellen Auswirkungen.

Mehr zum Reporting
SEC4YOU / PENTEST
BERICHTSSTRUKTUR

Von der Schwachstelle
zur nächsten Maßnahme.

KritischRisikoeinstufung
HochRisikoeinstufung
MittelRisikoeinstufung
01Management-Empfehlungen
02Technische Analyse
03Handlungsempfehlungen
Gemeinsame Berichtsbesprechung

So arbeiten wir

Wir begleiten Sie
durch alle fünf Schritte.

Termin vereinbaren
PROZESS / 01
Schematische DarstellungKennenlernen

Scrollen Sie durch den Ablauf oder wählen Sie einen Schritt.

UNSERE ARBEITSSTANDARDSOWASPOSSTMMASVSBSI

Menschen hinter SEC4YOU

Lernen Sie die Menschen
hinter SEC4YOU kennen.

Unser Team aus Österreich prüft und berät produktunabhängig. Sprechen Sie direkt mit unseren Pentester:innen.
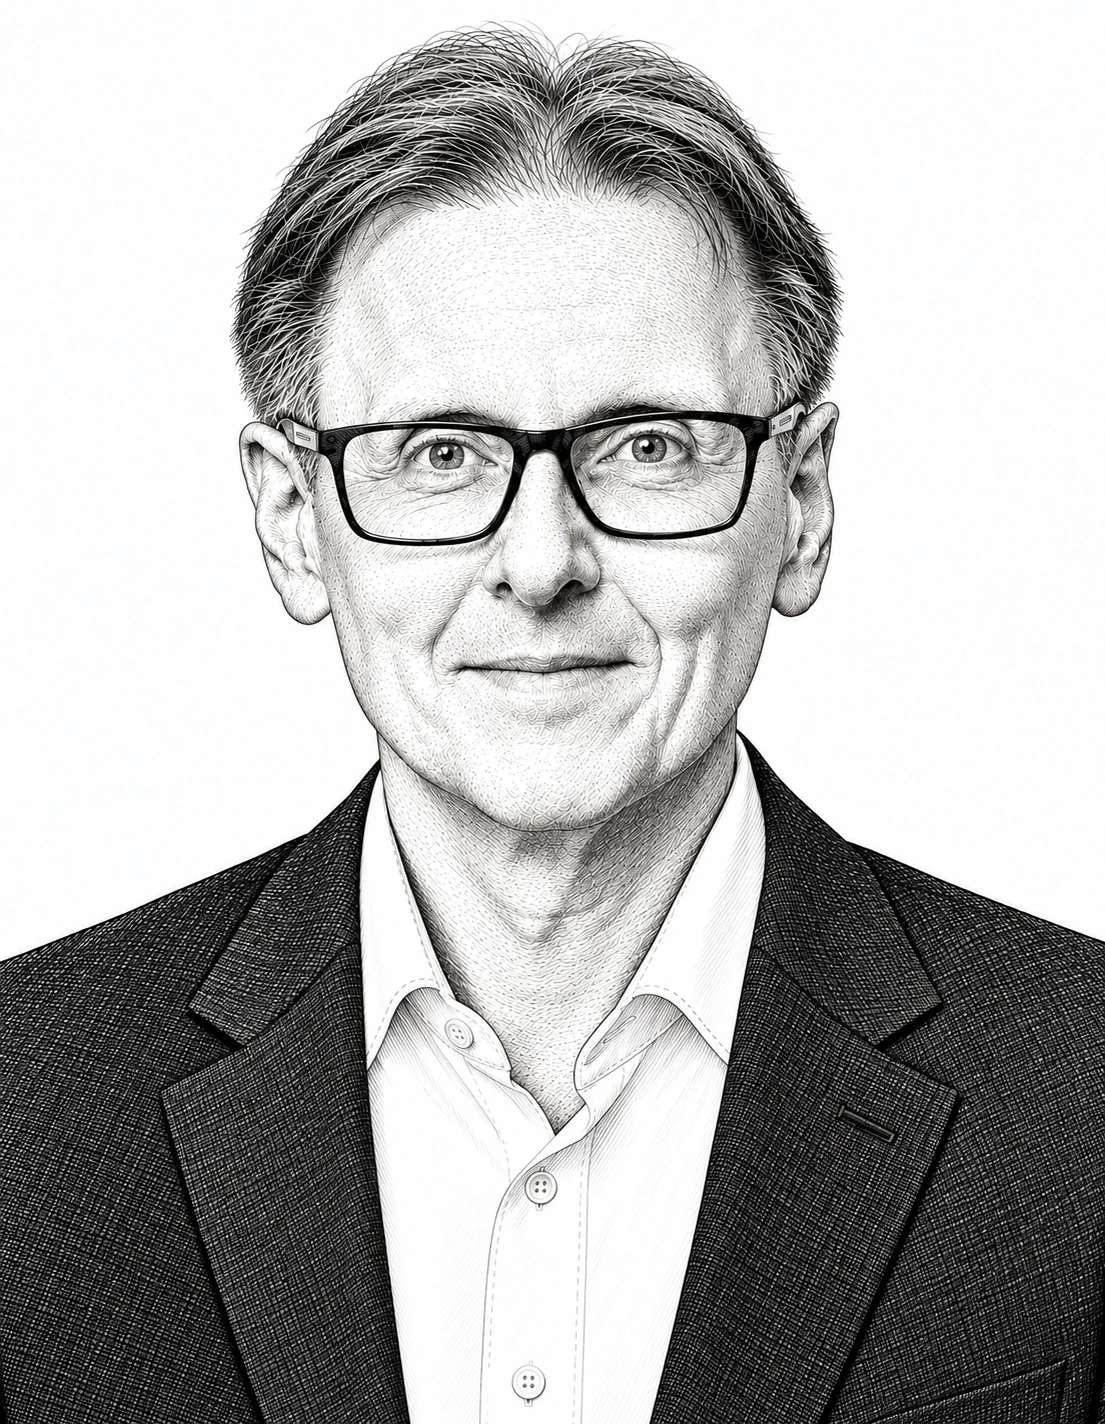
Manfred ScholzKI-bearbeitet

Manfred Scholz

Geschäftsführer

Profil ansehen

Lernen Sie uns kennen

Manfred Scholz

Geschäftsführer

Erfahrung & Hintergrund

Geschäftsführer und Gründer der SEC4YOU Advanced IT-Audit Services GmbH und seit mehr als 25 Jahren in der IT-Revision und IT-Beratung tätig. Der Schwerpunkt seiner Tätigkeit liegt in der Erfassung von Compliance-Anforderungen wie z.B. Informationssicherheit (ISMS), NIS-RL, DORA und die pragmatische Anwendung in der täglichen Prüfungs- und Beratungspraxis. Um diesen Herausforderungen gerecht zu werden, ist er nicht nur aktiv in Facharbeitskreisen vertreten, sondern teil seine Erfahrungen gerne als Autor von Fachartikeln sowie als Vortragender bei Konferenzen und Seminaren.

Schwerpunkte

Compliance, IT-Audit, Interne Audits, ISMS-Aufbau, ISO 27001, TISAX®, NIS‑2, DORA, CISO-as-Service

Termin vereinbaren
Michael RainerKI-bearbeitet

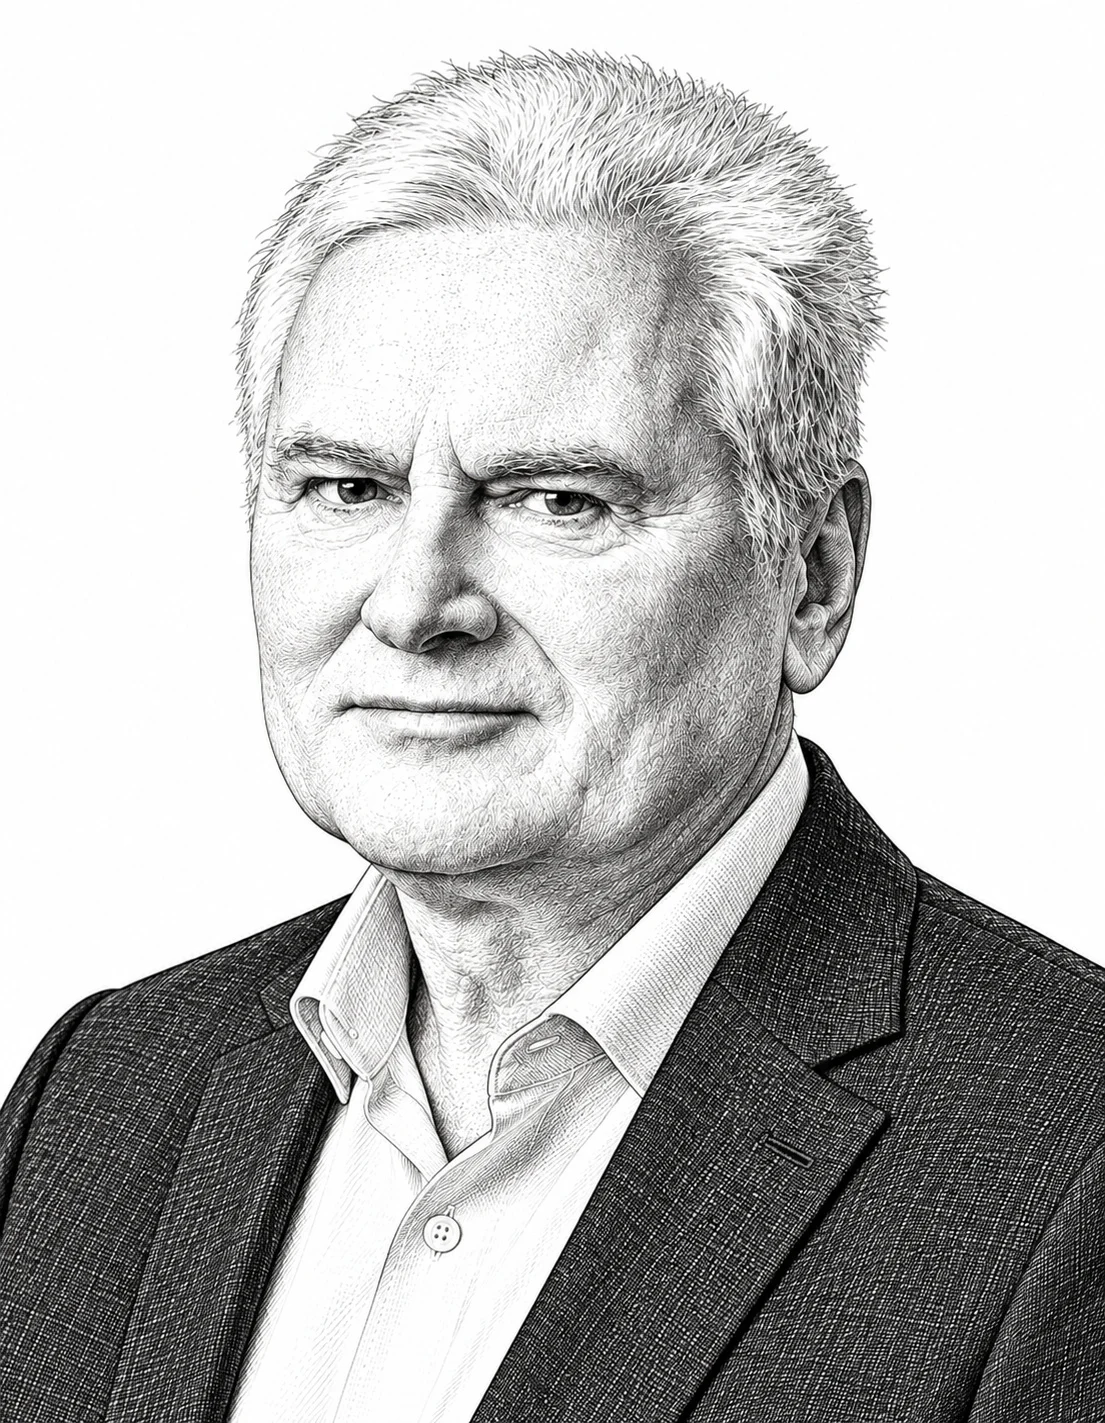
Michael Rainer

Senior Security Consultant

Profil ansehen
Lernen Sie uns kennen

Michael Rainer

Senior Security Consultant

Erfahrung & Hintergrund

Als Senior Information Security Consultant unterstützt Michael Rainer Unternehmen und Organisationen bei Aufbau, Aufrechterhaltung und der Weiterentwicklung von Informationssicherheitsmanagementsystemen. Weiters stellt die nachhaltige Implementierung von Informationssicherheitsmaßnahmen zur Steigerung der Cybersecurity Resilienz einen Schwerpunkt dar.

Schwerpunkte

ISMS nach ISO 27001, ISMS nach VDA-ISA, Erfüllung von NIS2, TISAX®, Risikomanagement, Business Continuity Management, Informationssicherheit iVm IT-Servicemanagement, CISO-as-Service

Termin vereinbaren
Krzysztof MüllerKI-bearbeitet

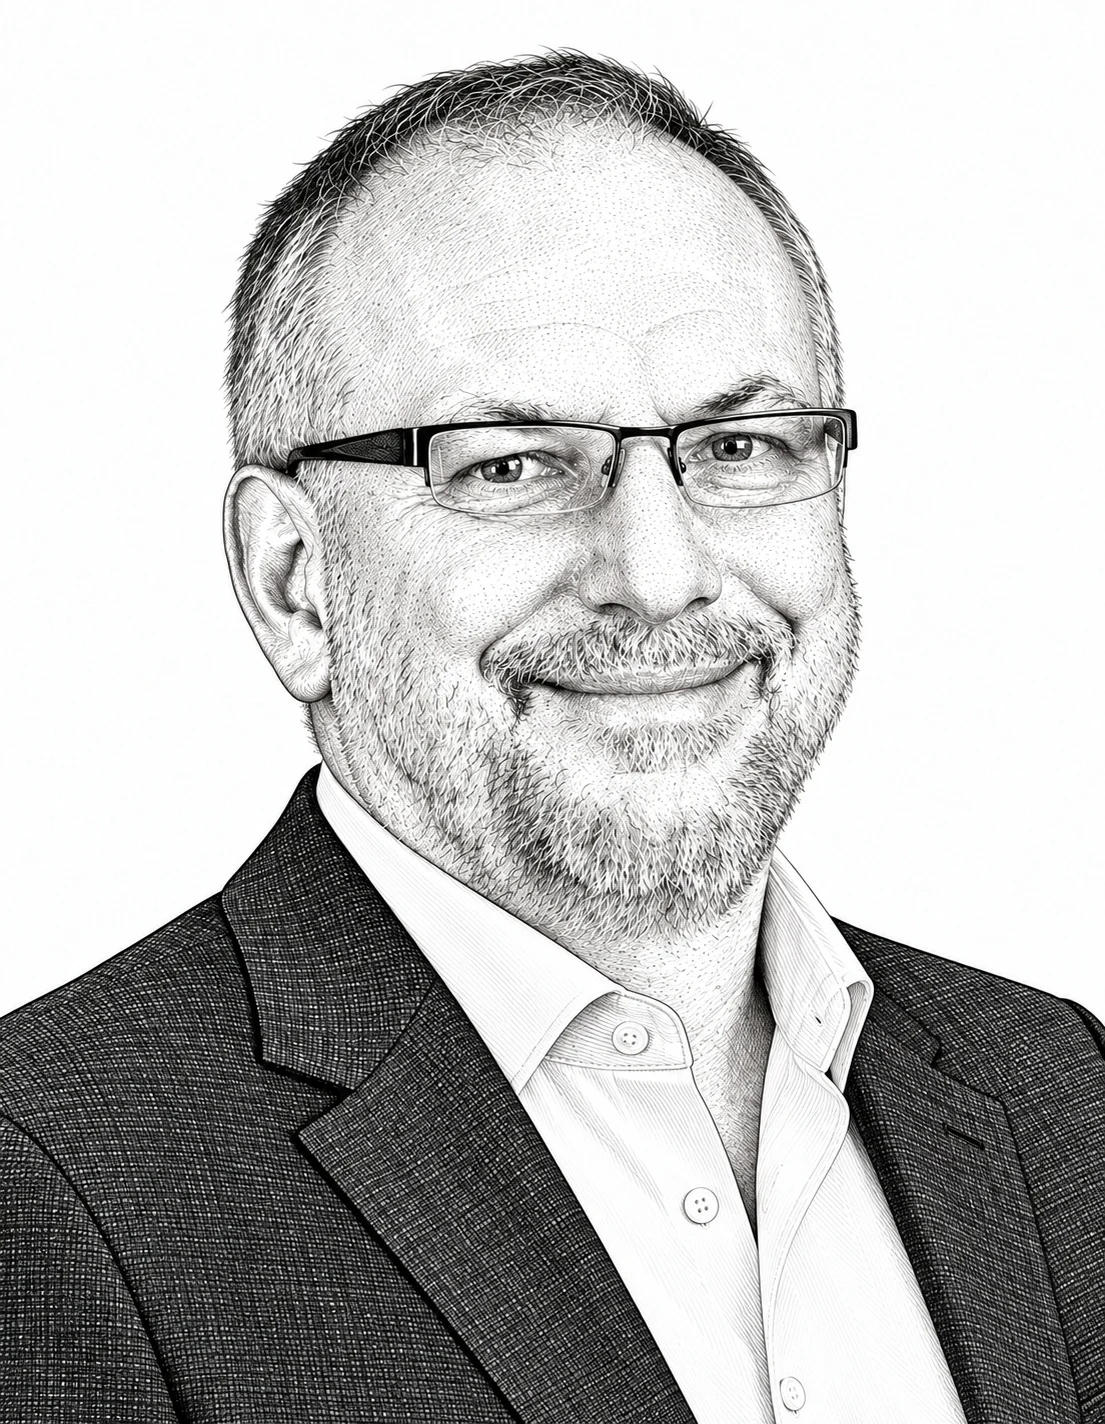
Krzysztof Müller

Executive Consultant, Partner

Profil ansehen
Lernen Sie uns kennen

Krzysztof Müller

Executive Consultant, Partner

Erfahrung & Hintergrund

Krzysztof Müller berät Sie gerne im Bereich Governance, Risk und Compliance. Sein Fokus ist die Erstellung einer passenden Informationssicherheit-Strategie und Entwicklung von geeigneten Management-Methoden für ein effizientes ISMS.

Schwerpunkte

Governance von Informationssicherheit, IT-Compliance, ISO 27001/2, TISAX®, CISO-as-Service

Termin vereinbaren
Klaus JaritzKI-bearbeitet

Klaus Jaritz

Senior Security Consultant, Partner

Profil ansehen
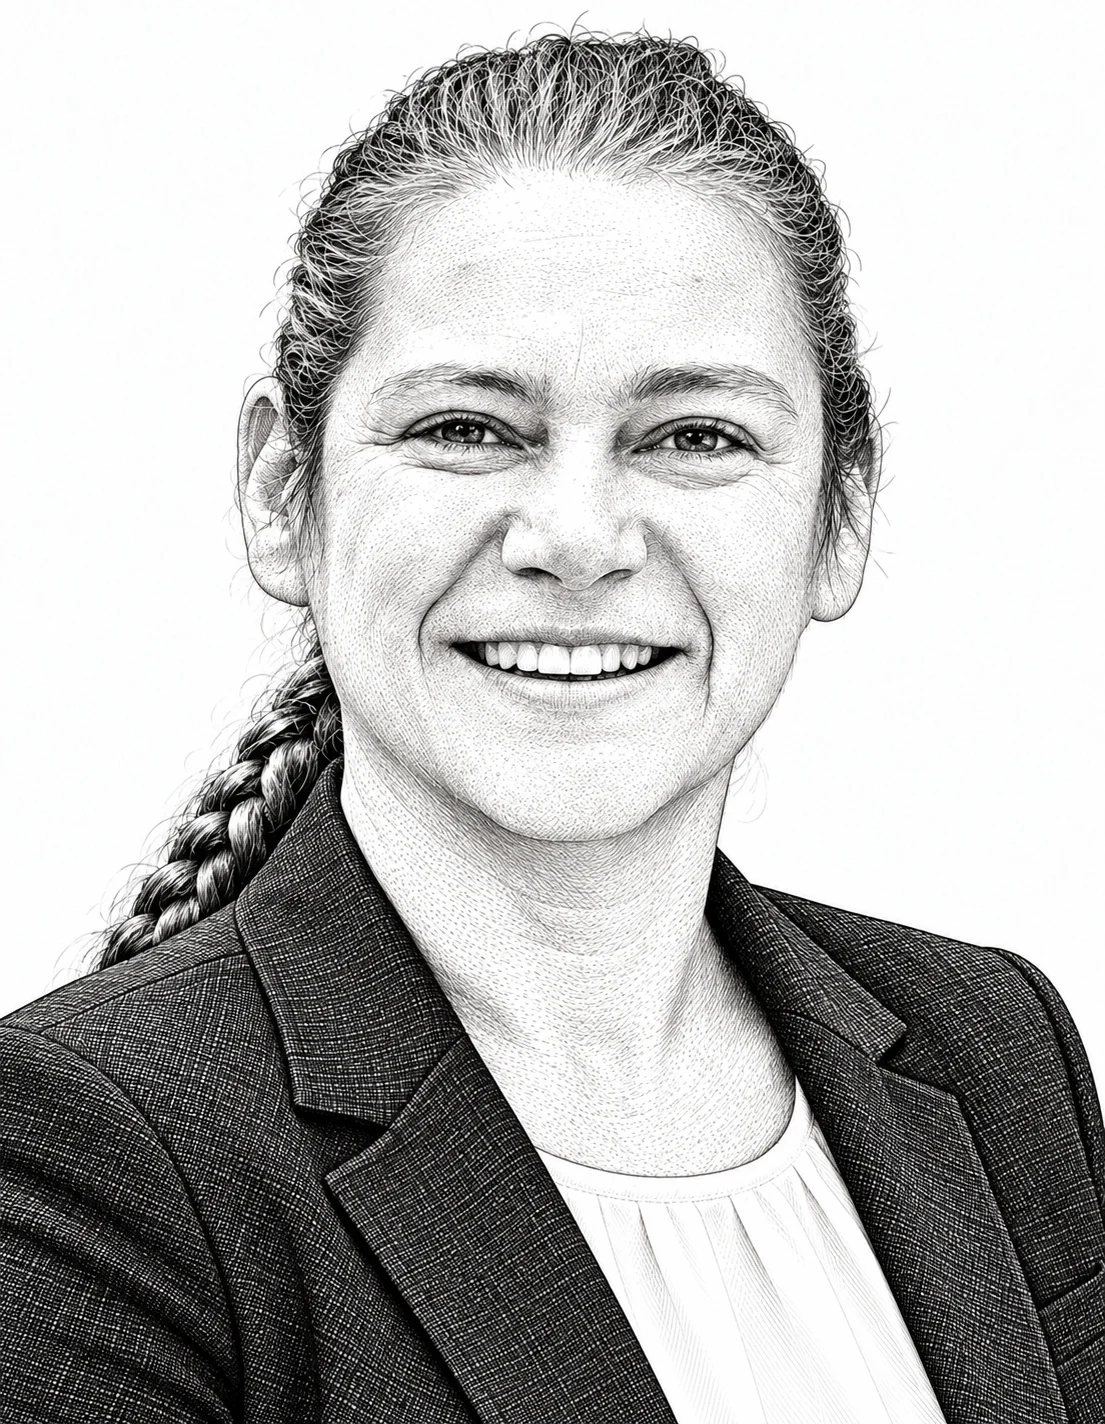
Lernen Sie uns kennen

Klaus Jaritz

Senior Security Consultant, Partner

Erfahrung & Hintergrund

Mit über 25 Jahren Erfahrung in den Bereichen IT-Operations, organisatorisches Informations-Sicherheitsmanagement (ISMS) und Business-Continuity (BCM), insbesondere in der Wiederherstellung einer Desaster Recovery Planung (DRP), steht Klaus Jaritz Ihnen zur Seite, um Ihre NIS 2‑Vorbereitung erfolgreich umzusetzen. Ein besonderer Fokus liegt auf der Durchführung der erforderlichen Business-Impact-Analyse (BIA) für NIS 2 sowie auf der Erstellung einer detaillierten Wiederanlaufplanung, die auch Ihren OT-Bereich einbezieht.

Schwerpunkte

IT-Operations, IT-Servicemanagement, Informationssicherheitsmanagement (ISMS), Business Continuity Management (BCM), Desaster Recovery Planung (DRP), NIS‑2, Business-Impact-Analyse (BIA), Resilienz-Strategien

Termin vereinbaren
Martina SchaderKI-bearbeitet

Martina Schader

Customer- & Client Relations Managerin

Profil ansehen
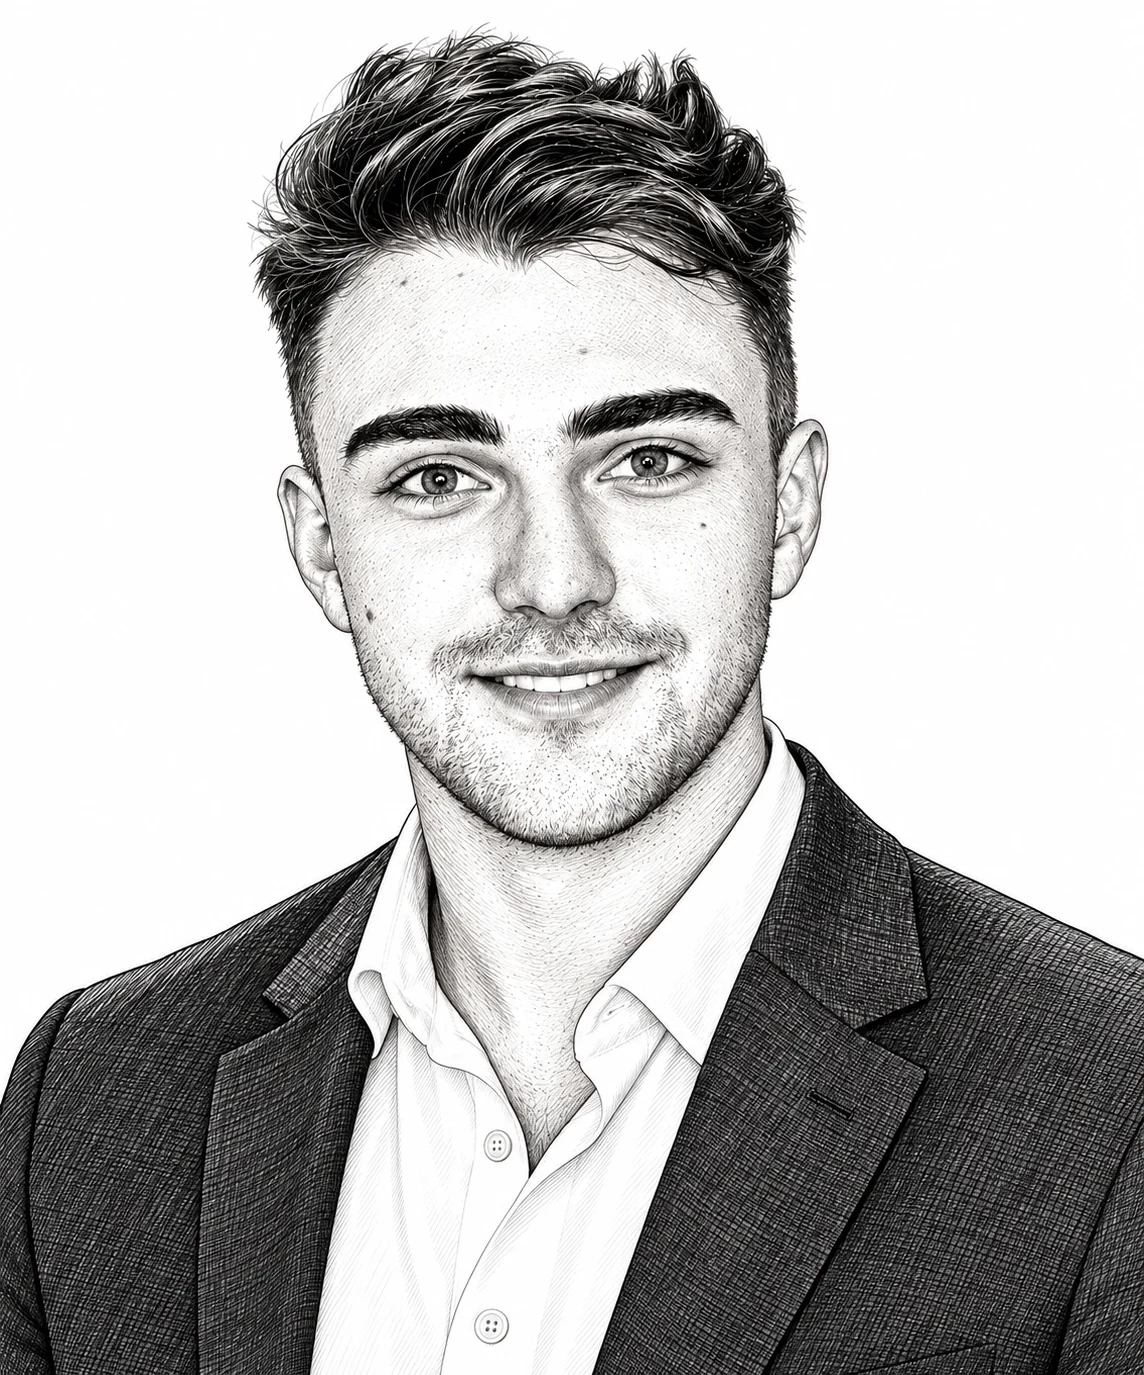
Lernen Sie uns kennen

Martina Schader

Customer- & Client Relations Managerin

Erfahrung & Hintergrund

Dr. Martina Schader verfügt über umfassende Erfahrung im Kundenbeziehungsmanagement und ist spezialisiert auf den Aufbau und die Pflege langfristiger Partnerschaften. Mit einem ausgeprägten Serviceverständnis, Kommunikationsstärke und einer lösungsorientierten Arbeitsweise sorgt sie für eine hohe Kundenzufriedenheit und reibungslose Abläufe in allen Phasen der Kundenbetreuung.

Schwerpunkte

Strategische Kundenbetreuung und ‑bindung, Sicherstellung effizienter Abläufe entlang der Customer Journey, CRM-gestützte Steuerung der Kundeninteraktionen, Koordination interner und externer Schnittstellen, Kommunikationsmanagement, Social-Media-Marketing

Termin vereinbaren
Fabio LatinaKI-bearbeitet

Fabio Latina

Ansprechpartner für Erstgespräche

Profil ansehen
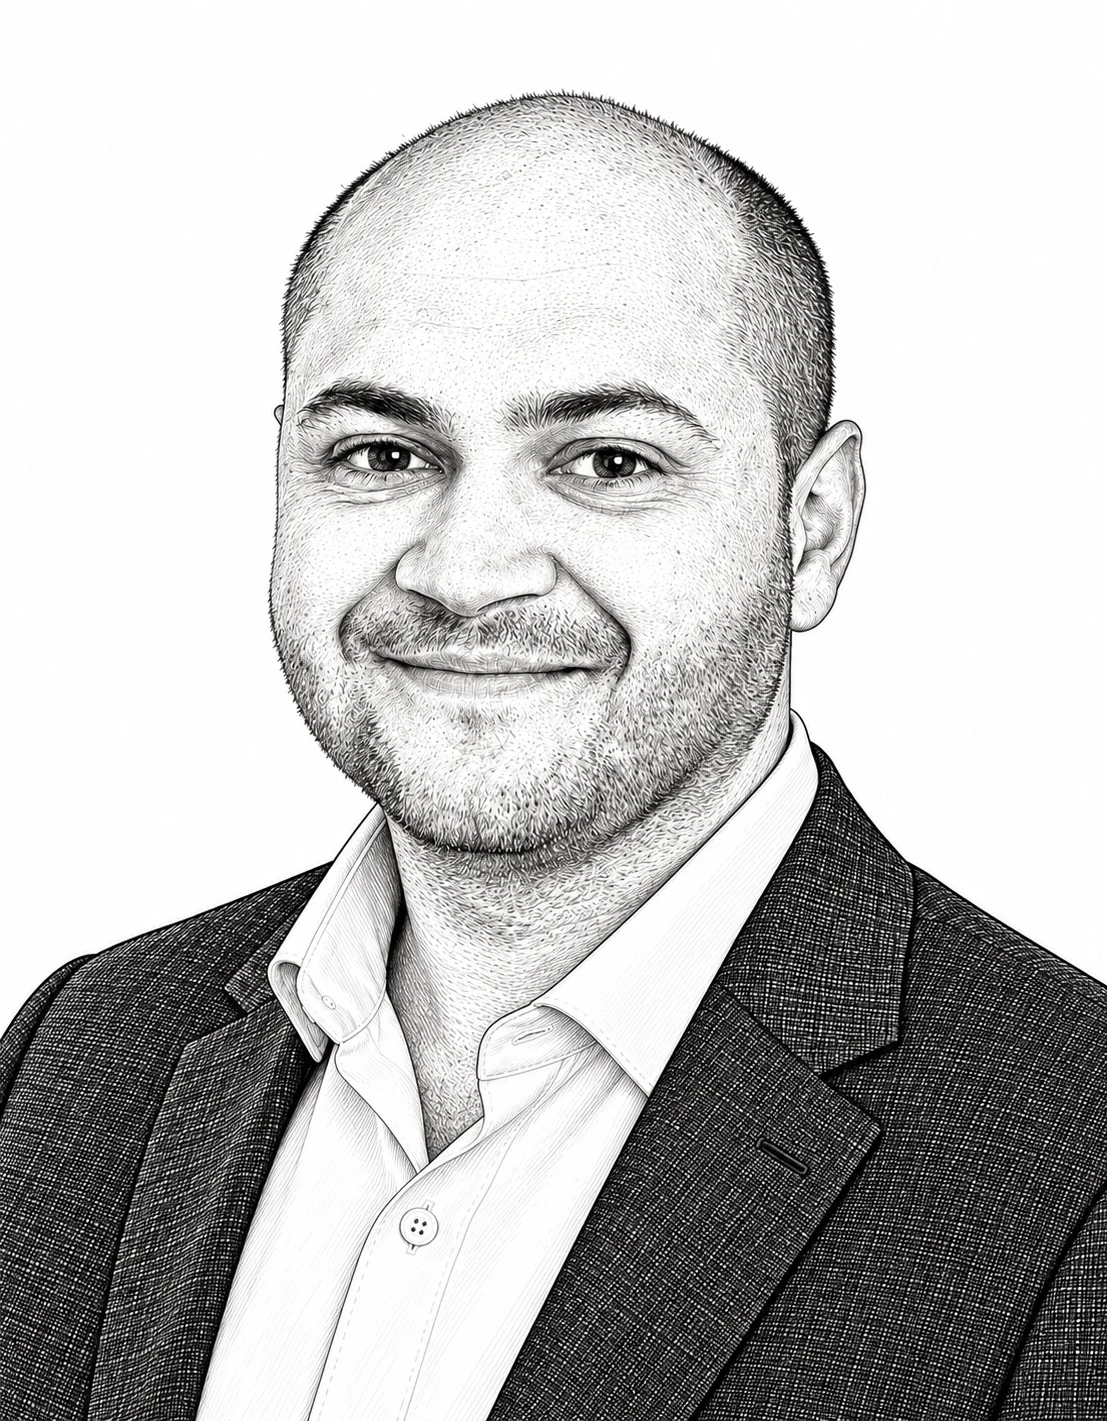
Lernen Sie uns kennen

Fabio Latina

Ansprechpartner für Erstgespräche

Erfahrung & Hintergrund

Fabio Latina ist Ihr Ansprechpartner für ein persönliches Erstgespräch. Besprechen Sie mit ihm Ihre Ausgangslage, die zu prüfenden Systeme und Ihre Ziele. Einen Termin können Sie direkt über die Website vereinbaren.

Schwerpunkte

Persönliche Erstgespräche zu Sicherheitsprüfungen

Termin vereinbaren
Ferat AydinKI-bearbeitet

Ferat Aydin

Senior Manager

Profil ansehen

Lernen Sie uns kennen

Ferat Aydin

Senior Manager

Erfahrung & Hintergrund

Als erfahrener Experte für IT-Sicherheitsarchitektur und technische Security Audits berät er Unternehmen, wenn es um Cybersecurity geht. Sein fundiertes Wissen über Infrastrukturen und bewährte Best Practices bildet dabei die Grundlage. In seiner beruflichen Laufbahn hat er umfangreiche Erfahrung in Bezug auf Bewertung und Analyse komplexer Fragestellungen bei nationalen und internationalen Projekten gesammelt.

Schwerpunkte

Penetrationstests, technische Audits und sichere Architektur

Termin vereinbaren
Lukas SchmadererKI-bearbeitet

Lukas Schmaderer

Penetration Tester

Profil ansehen

Lernen Sie uns kennen

Lukas Schmaderer

Penetration Tester

Erfahrung & Hintergrund

Als Penetrationstester, spezialisiert auf Open Source Intelligence (OSINT) recherchiert er in der Vorbereitungsphase gezielt öffentlich verfügbare Informationen zu Zielsystemen, bewertet deren Relevanz und liefert Grundlagen für anschließende Penetrationstests.

Schwerpunkte

OSINT, Penetrationstests, technische Audits

Termin vereinbaren
Roman PichlerKI-bearbeitet

Roman Pichler

Security Consultant

Profil ansehen

Lernen Sie uns kennen

Roman Pichler

Security Consultant

Erfahrung & Hintergrund

Roman Pichler, ist ein vielseitiger Security Consultant, der Beratung in Informationssicherheit bietet, IT-Projekte koordiniert, als Blogger und Influencer im IT-Bereich inspiriert und Kreativstratege für Marketingkampagnen.

Schwerpunkte

Projektkoordination, Informationssicherheit, Blogger sowie Influencer und Marketing-Stratege.

Termin vereinbaren
René PfeifferKI-bearbeitet

René Pfeiffer

Senior Security Consultant, Partner

Profil ansehen
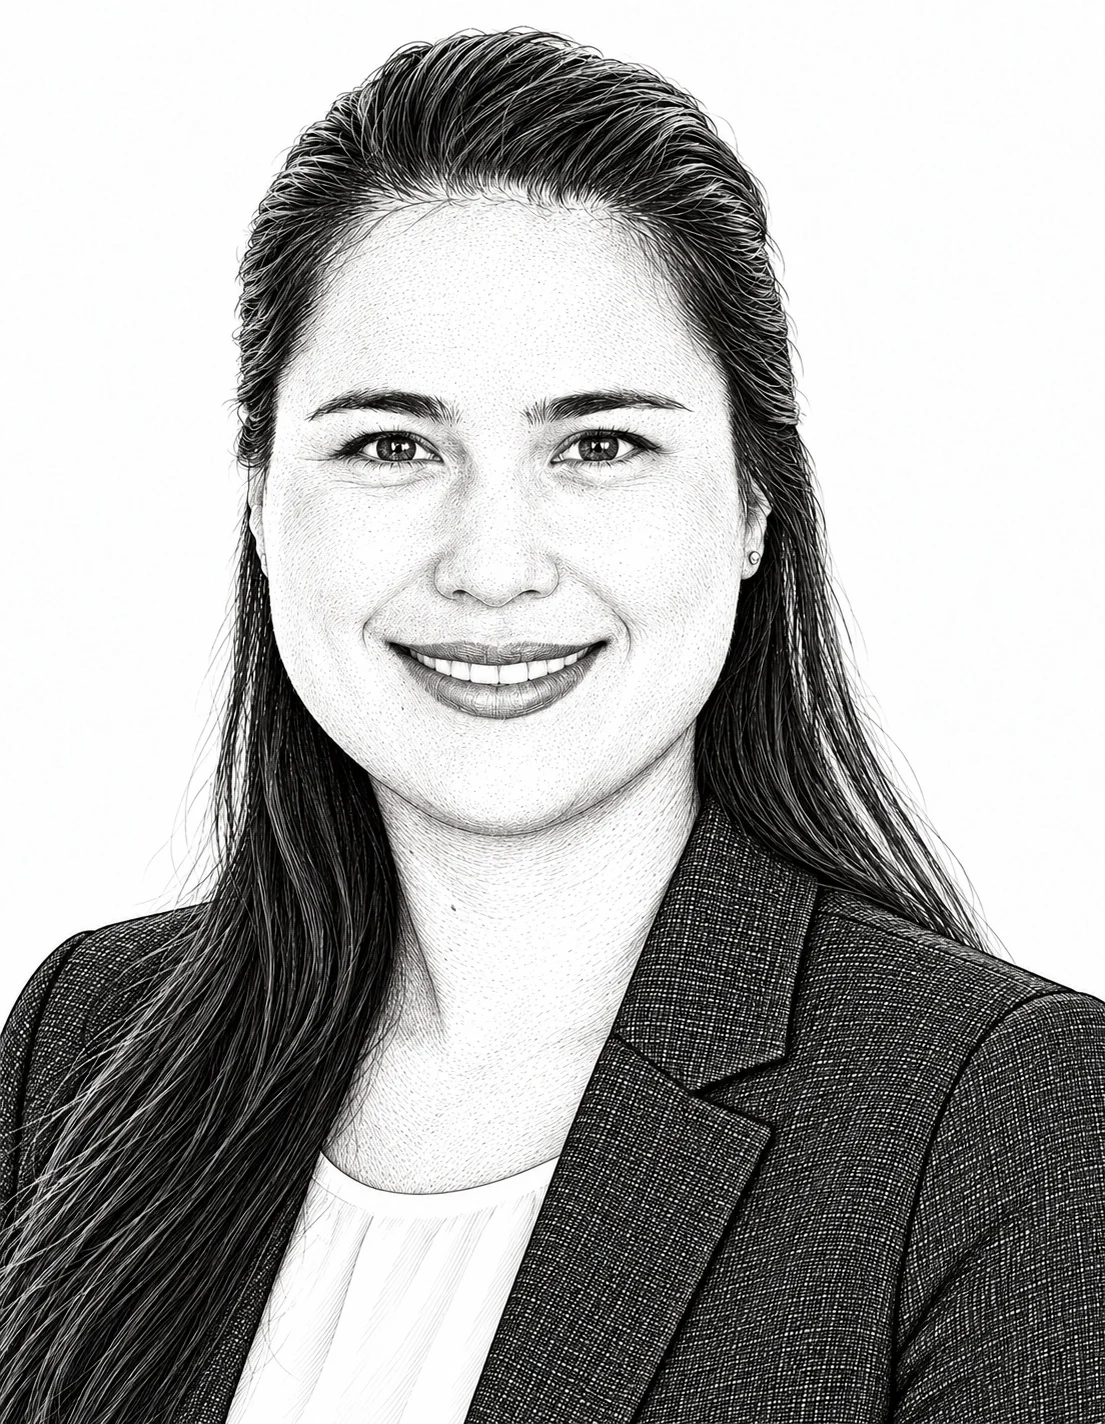
Lernen Sie uns kennen

René Pfeiffer

Senior Security Consultant, Partner

Erfahrung & Hintergrund

Sichere Softwareentwicklung, tiefes Wissen der Systemadministration und viele Jahre Erfahrung in der akademischen Lehre beschreiben René Pfeiffer. Bei technischen Audits über den Horizont zu blicken, ist eine seiner Stärken als Senior Security Consultant.

Schwerpunkte

Secure Coding / Secure Design, Technische Sicherheitsüberprüfungen wie Penetrationstests und technische Audits

Termin vereinbaren
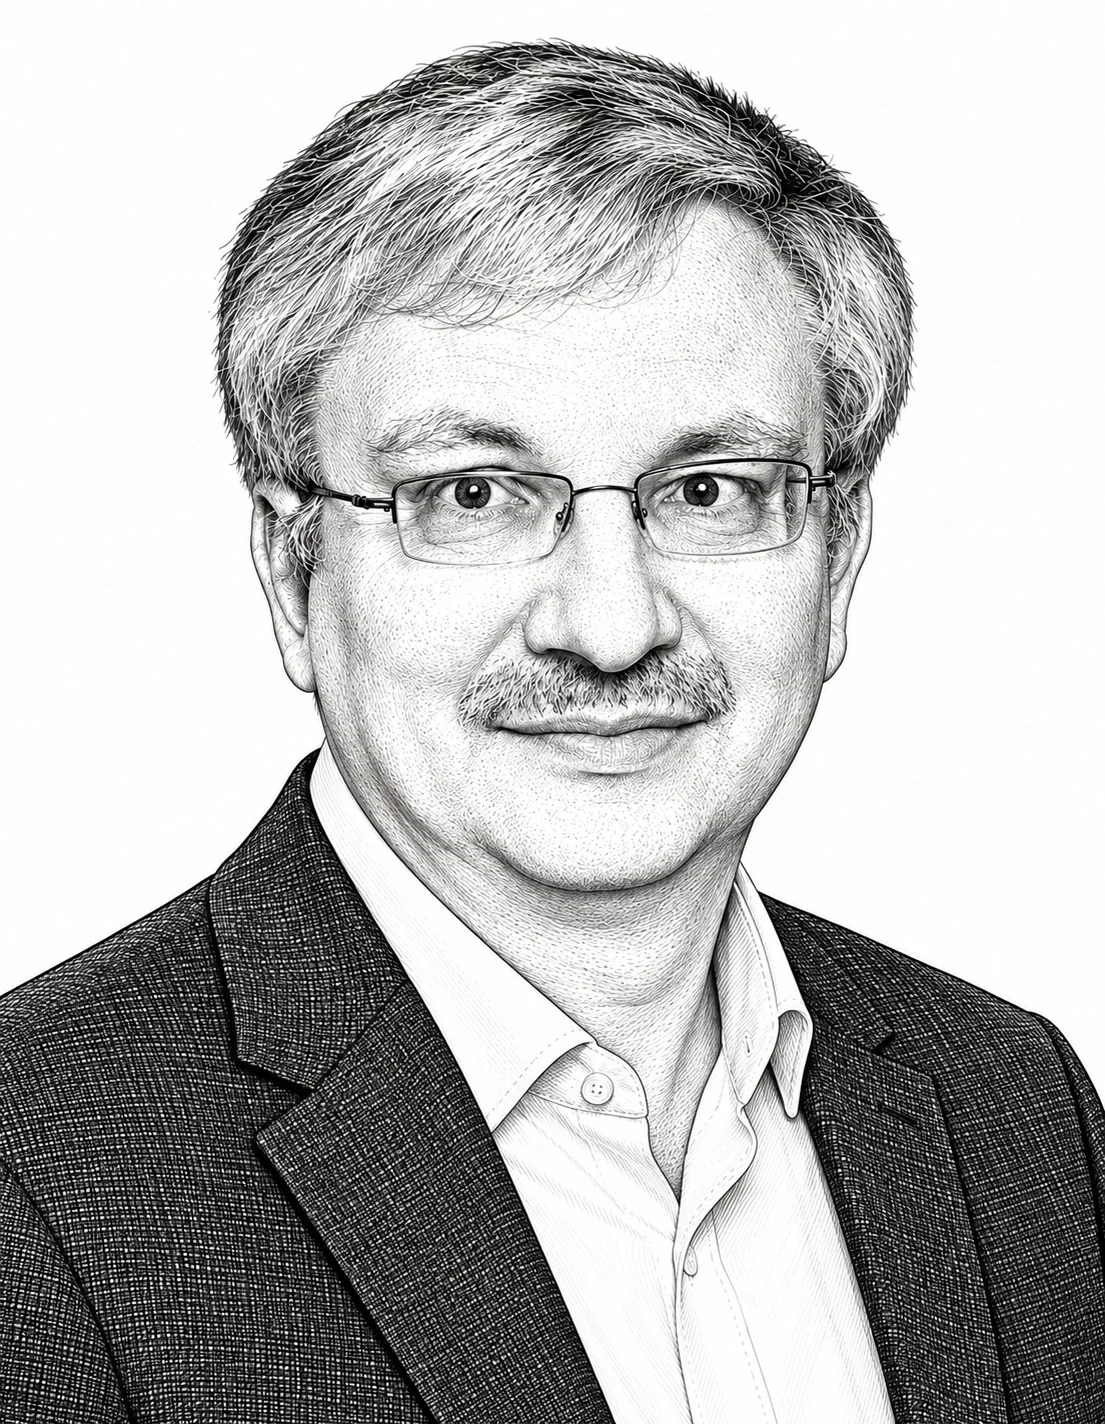
Karin DietlKI-bearbeitet

Karin Dietl

Datenschutzjuristin, Partnerin

Profil ansehen
Lernen Sie uns kennen

Karin Dietl

Datenschutzjuristin, Partnerin

Erfahrung & Hintergrund

Mag. Karin Dietl berät als Certified Data Privacy Solutions Engineer (CDPSE) mit Schwerpunkt Datenschutz-Compliance, begleitet Unternehmen als Externe Datenschutzbeauftragte und führt Datenschutz-Audits durch. Sie wird als externe Auditorin bspw. für das Austrian Standard Institut tätig und lehrt an der FH Wien WKW. Seit 2017 publiziert sie in einschlägigen Fachzeitschriften zum Datenschutz und Digitale Ethik.

Schwerpunkte

Datenschutz, Digitale Unternehmensverantwortung und Legal Design

Termin vereinbaren
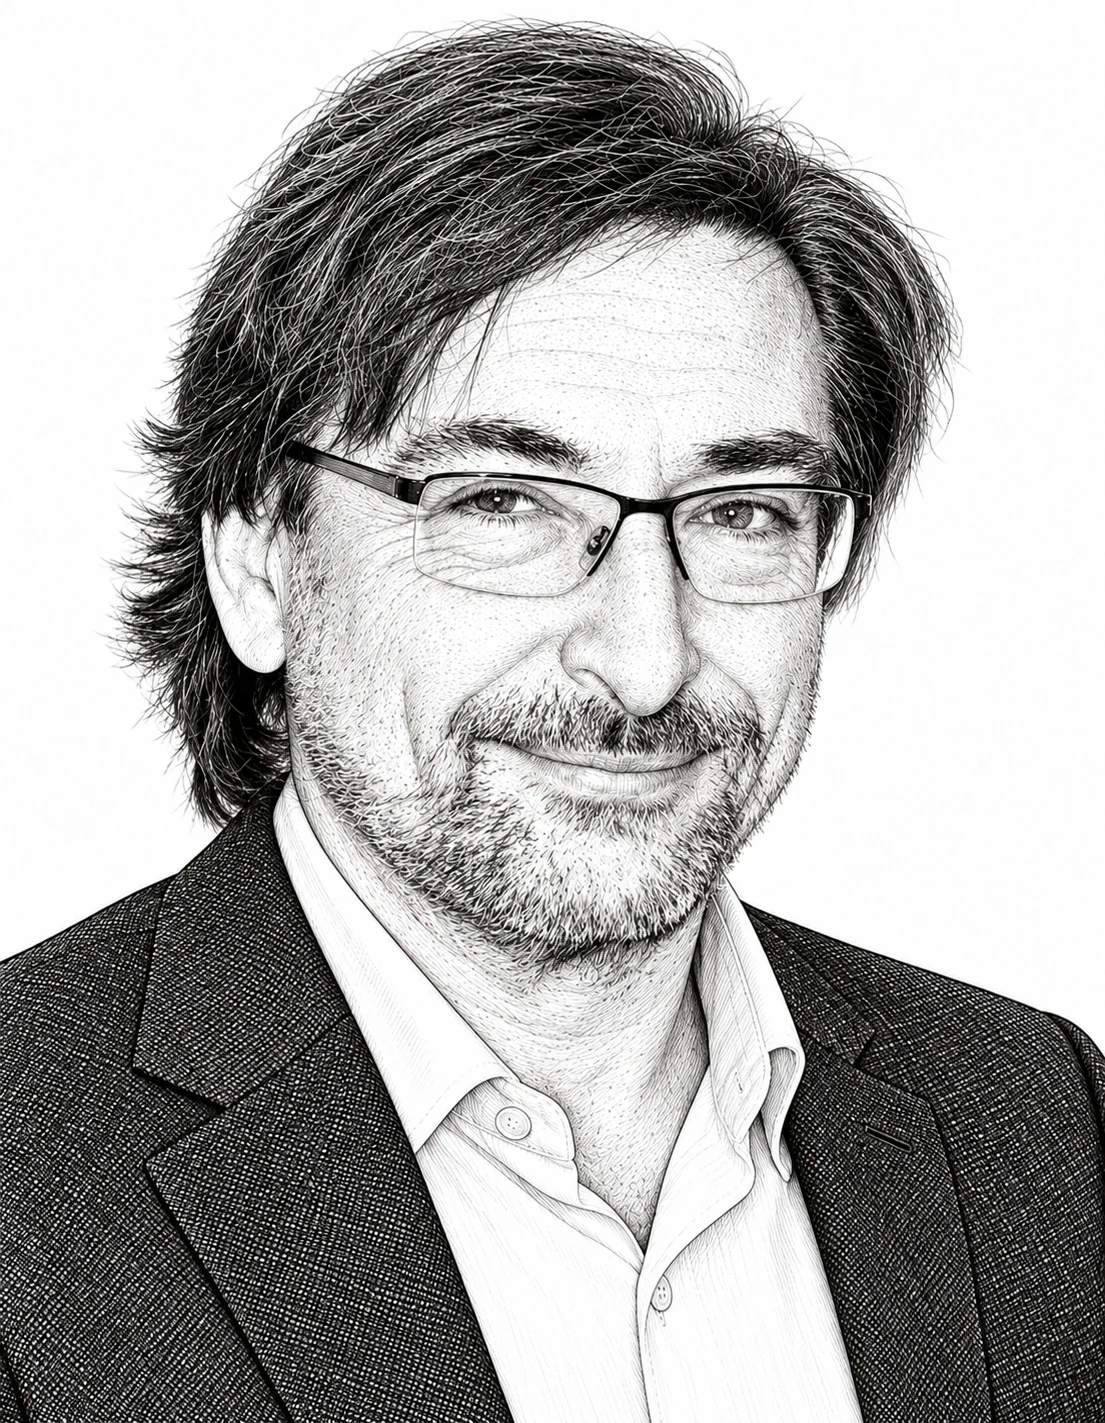
Anselm DietzKI-bearbeitet

Anselm Dietz

Senior Security Consultant, Partner

Profil ansehen
Lernen Sie uns kennen

Anselm Dietz

Senior Security Consultant, Partner

Erfahrung & Hintergrund

Als erfahrener Berater und Projektleiter im Bereich Informationssicherheit, Qualitätsmanagement und Datenschutz entwickelte Dr. Anselm Dietz gemeinsam mit seinen Kunden maßgeschneiderte Lösungen für ihre individuellen Herausforderungen in den Bereichen Automobil, Versicherungen, Telekommunikation und Gesundheitswesen. Es gelingt ihm stets, auch schwierige Projekte positiv abzuschließen.

Schwerpunkte

ISO 27001, TISAX©, NIS2, Schweizer IKT-Minimalstandard, Qualitätsmanagement nach ISO 9001, Datenschutz, CISO-as-Service

Termin vereinbaren
Georg DanczulKI-bearbeitet

Georg Danczul

Senior Security Consultant, Partner

Profil ansehen

Lernen Sie uns kennen

Georg Danczul

Senior Security Consultant, Partner

Erfahrung & Hintergrund

Georg Danczul ist erfahrener Informationssicherheitsberater mit Fokus auf Compliance, IT- & interne Audits, ISMS-Aufbau nach ISO 27001 und NIS‑2. Durch sein analytisches Vorgehensweise und seine fundierte Erfahrung unterstützt er Organisationen dabei, Risiken systematisch zu identifizieren, nachhaltige Sicherheitsstrukturen aufzubauen und ein hohes Maß an Compliance und Resilienz zu gewährleisten.

Schwerpunkte

Compliance, IT-Audit, Interne Audits, ISMS-Aufbau, ISO 27001, NIS‑2, technische Fachkonzepte

Termin vereinbaren

Schwachstellen

Wir dokumentieren,
wo wir Schwachstellen finden.

Alle Veröffentlichungen

Diese Schwachstellen wurden von SEC4YOU gefunden, gemeldet und mit den Herstellern koordiniert. Hier sehen Sie einen Auszug unserer Veröffentlichungen.

Vor Ihrer Entscheidung

Noch Fragen?

Alle Fragen & Antworten
Was Kostet ein Pentest?

Im Durchschnitt bewegen sich die Kosten eines Pentests zwischen 5.000 und 15.000 Euro. Auch der zeitliche Aufwand des Pentests wirkt sich direkt auf die Kosten aus. Ein gründlicher Pentest kann mehrere Tage oder Wochen dauern.

Wie sicher ist meine IT-Infrastruktur?

Selbst mit aktuellen Sicherheitsmaßnahmen können unentdeckte Schwachstellen bestehen. Unsere Penetrationstests identifizieren diese Lücken, bevor sie von Angreifer:innen ausgenutzt werden, und helfen Ihnen, Ihre Sicherheit zu stärken.

Brauche ich einen Pentest, wenn ich noch keinen Sicherheitsvorfall hatte?

Ja, proaktive Sicherheit ist entscheidend. Ein Pentest zeigt potenzielle Risiken auf und verhindert so mögliche zukünftige Angriffe. Vorbeugung ist immer besser als Reaktion.

Persönlich besprechen

Besprechen wir gemeinsam,
was Ihre IT braucht.

Besprechen wir Ihre Ausgangslage, die zu prüfenden Systeme und Ihre Ziele. Wählen Sie direkt einen 15- oder 30-Minuten-Termin mit Fabio Latina.

Lieber eine Anfrage senden

SEC4YOU / TERMINBUCHUNG

Wählen Sie Ihren Gesprächstermin mit Fabio Latina.

Fabios freie Termine sehen Sie nach der Auswahl direkt bei Microsoft. Eine Anmeldung ist für Gäste nicht erforderlich.

Die Buchung öffnet Microsoft in einem neuen Tab. Bitte geben Sie dort keine sensiblen Daten wie konkrete Sicherheitsvorfälle oder personenbezogene Daten Dritter ein. Datenschutzhinweise

Ihr nächster Schritt

Lassen Sie uns Ihre
Angriffsfläche besprechen.

Wir bieten Ihnen eine kostenlose Erstanalyse Ihrer extern erreichbaren Angriffsziele.

Sprechen Sie direkt mit unseren Pentester:innen.

KOSTENLOSE ERSTANALYSE

Was möchten Sie prüfen lassen?

Wir verwenden Ihre Angaben zur Bearbeitung Ihrer Anfrage. Details stehen in der Datenschutzerklärung. Bitte senden Sie keine Zugangsdaten oder konkreten Schwachstellen über dieses Formular.

Sie erreichen uns auch unter +43 2262 72857 oder sales@sec4you.com.

Termin vereinbaren