CVE-2025-56423 – Standard-Fehlermeldung zur Benutzerevaluierung
Metadaten
| CVE-ID | CVE-2025-56423 |
|---|---|
| Produkt | OpenAtlas |
| Hersteller | Austrian Academy of Sciences Österreichische Akademie der Wissenschaften |
| Betroffene Version | <= 8.12.0 |
| Behobene Version | 8.12.1 |
| CVSS v3.1 | 5.3 Medium CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N |
| CWE | CWE-203 CWE-204 |
| Referenz | OpenAtlas Release Notes |
| NVD | |
| EUVD | |
| Gefunden am | 19.Mai.2025 |
| Gefunden von | Ferat Aydin |
Schwachstellenbeschreibung
Die Anmeldemaske liefert zwei verschiedene Fehlermeldungen:
„Wrong Password” -> Benutzername existiert.
„No user with this name found” -> Konto existiert nicht.
Auswirkungen
- Angreifer können so automatisiert eine Wortliste durchprobieren und alle gültigen Accounts auflisten. Das erleichtert Brute-Force-Angriffe, Credential-Stuffing, Phishing
Hersteller-Statement
“Bei einem inkorrekten Login wird jetzt nicht mehr angezeigt ob es an dem Usernamen oder Passwort lag sondern nur “Invalid user or password” angezeigt.”
Empfehlungen
- Update auf Aktuelle Version[OpenAtlas Version]
Proof of Concept / Beweisführung
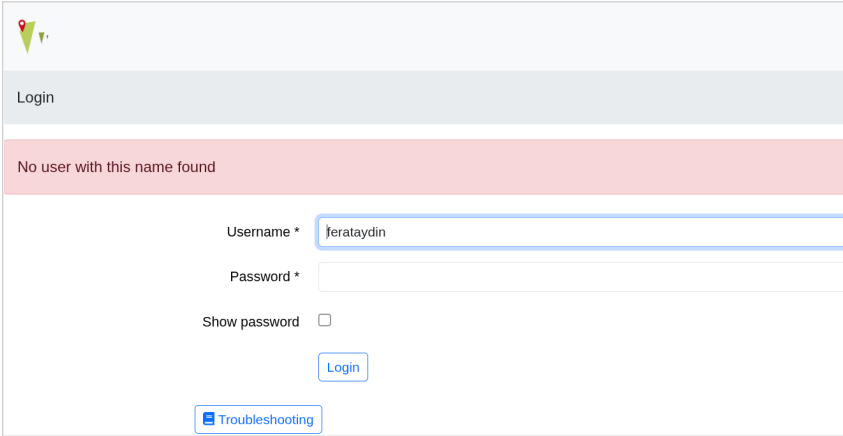
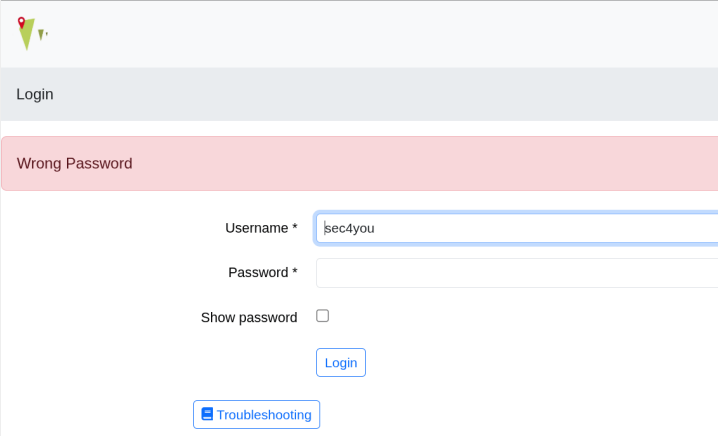
Diese Schwachstelle wurde im Rahmen eines Penetrationstests einer internen Infrastruktur entdeckt.
Zeitleiste
| 2025 | Ereignis | Anmerkung |
|---|---|---|
| Entdeckung der Schwachstelle | Schwachstelle im Rahmen eines On-Premise-Tests entdeckt | |
| Erster Kontakt | Versuch der Kontaktaufnahme mit dem zuständigen Prozessverantwortlichen über openatlas@oeaw.ac.at | |
| Einwilligung zur Berichtsübermittlung | Hersteller stimmt der unverschlüsselten Übermittlung des Berichts zu | |
| Übermittlung des Berichts | Bericht an Hersteller gesendet | |
| Review und Rückmeldung | Hersteller informiert die Researcher das die Schwachstelle behoben wurde | |
| MITRE CVE | Erhalte der CVE von MITRE |
Dank & Annerkennung
Wir bedanken uns beim OpenAtlas-Team für die sehr gute Kommunikation, die schnelle Bereitstellung des Fixes und die vorbildliche Einhaltung der Koordinierten Offenlegung.